 TopsTip
Google 详解 AAOS SDV 安全设计:多虚拟机隔离、可回退更新,量产安全仍待验证
以 Google 2026-08-24 的《AAOS SDV - Secure by Design》为主线,拆解其如何用多虚拟机域隔离、Android 默认拒绝策略与可回退更新构成安全框架,同时明确官方范围仅限车辆非安全关键部分,量产安全仍取决于 OEM 与 SoC 的硬件信任和验证实践。
以 Google 2026-08-24 的《AAOS SDV - Secure by Design》为主线,拆解其如何用多虚拟机域隔离、Android 默认拒绝策略与可回退更新构成安全框架,同时明确官方范围仅限车辆非安全关键部分,量产安全仍取决于 OEM 与 SoC 的硬件信任和验证实践。
ChatGPT 的 Apple Messages 插件已上线,它读取本机消息后,被处理的内容会进入 OpenAI 的数据边界;启用前应分辨哪些是事实、哪些是风险推断,并先检查系统授权与保留逐条发送确认。
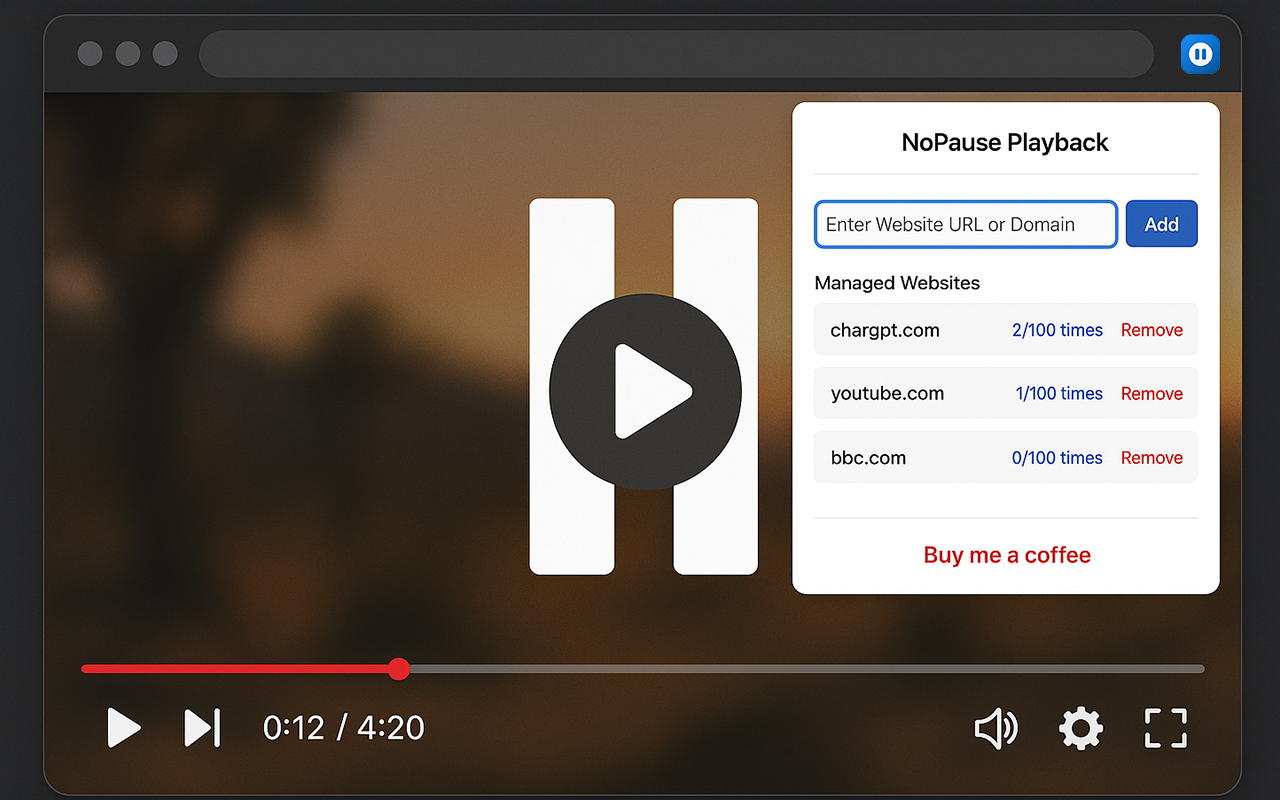
这款工具专为防止网页视频在各种情况下自动暂停而设计,特别适合需要后台连续播放媒体的用户进行多任务操作。它能有效应对切换标签页、最小化窗口、鼠标离开页面、画中画模式、窗口失焦、多屏显示,以及网站通过JavaScript事件(如blur、visibilitychange)或定时器检测引发的暂停。
如果你正在使用 Grok Bot,不需要因为这次披露立刻卸载软件;但开发者和安全团队应该关注它暴露出的生产打包问题。开发者 Bennett 在 8 月 23 日表示,Grok Bot 0.18.0 发布时开启了运行时 Source Maps,并公开了一个可读的源码导向重建项目。需要先纠正一个容易误解的说法:这并不等于 Grok Bot 的全部原始源代码被完整公开。
加密通信服务 Threema 在 8 月 11 日至 12 日遭遇持续 DDoS 攻击,服务不可用超 4 小时并多次间歇中断;官方确认这是可用性攻击而非数据入侵,但攻击者首要目标仍不清楚。用户最初误判为自身网络问题,状态页也因独立技术故障未能及时更新;Threema 正在实施专用 DDoS 防护,公告时预计数小时内完成测试并启用。
一个被广泛依赖的生产力工具突然下架,Chrome 的安全提示让用户误以为扩展变恶意软件,但真实原因是版权争议——这暴露了平台审核与用户信任之间的脆弱链条。文章区分开发者陈述、Google 机制与用户实际影响,说清什么能确认、什么还在等结果。
从已被利用的 WinSock 本地提权零日切入,说清攻击路径与实际风险边界,再以系统管理员关注的部署优先级为线索,解释为何已利用的 7.0 本地漏洞通常先于未见利用的 9.8 远程漏洞,并明确 398 数字来源与 CVSS 分数的实际意义。
WordPress 7.0.3 修复 CVE-2026-64638。攻击链需要已登录管理员访问恶意页面,却可能从登录页 XSS 一路升级到应用程序密码泄露与 PHP 代码执行。
OpenAI 封禁了一个可能位于柬埔寨波贝的 ChatGPT 账户网络。这些账户不仅生成投资、恋爱、赌博与冒充执法话术,还参与假身份和园区日常管理。
苹果确认因发现违反儿童性虐待材料禁令的内容而短暂下架 Telegram,内容删除、用户封禁后恢复。Durov 所称的 AI 改图与下架勒索仍是单方说法。
微软发布首个专用网络安全模型MAI-Cyber-1-Flash,并公布Project Perception多Agent防御系统。真正变化不是单项跑分,而是用小模型、前沿模型、企业遥测和执行权限组成可持续的安全闭环。
这款工具专为防止网页视频在各种情况下自动暂停而设计,特别适合需要后台连续播放媒体的用户进行多任务操作。它能有效应对切换标签页、最小化窗口、鼠标离开页面、画中画模式、窗口失焦、多屏显示,以及网站通过JavaScript事件或定时器检测引发的暂停。


