 TopsTip
新站SEO前90天怎么做:按阶段排序的行动框架
面向正在搭建新站的中文读者,提供从上线前到第90天的SEO工作排序框架,区分Google/OpenAI官方规则与Semrush工具经验建议,并说明AI搜索可见性的实际边界。
面向正在搭建新站的中文读者,提供从上线前到第90天的SEO工作排序框架,区分Google/OpenAI官方规则与Semrush工具经验建议,并说明AI搜索可见性的实际边界。
面向需要在 Codex 中处理大型代码库或长时任务的 GPT-5.6 Sol 用户,说明如何通过 config.toml 或 CLI 参数启用 1M token 上下文窗口,同时澄清这是可选上限而非默认推荐,超过 272K tokens 会触发额外计费,并提醒用新会话核对实际生效情况。
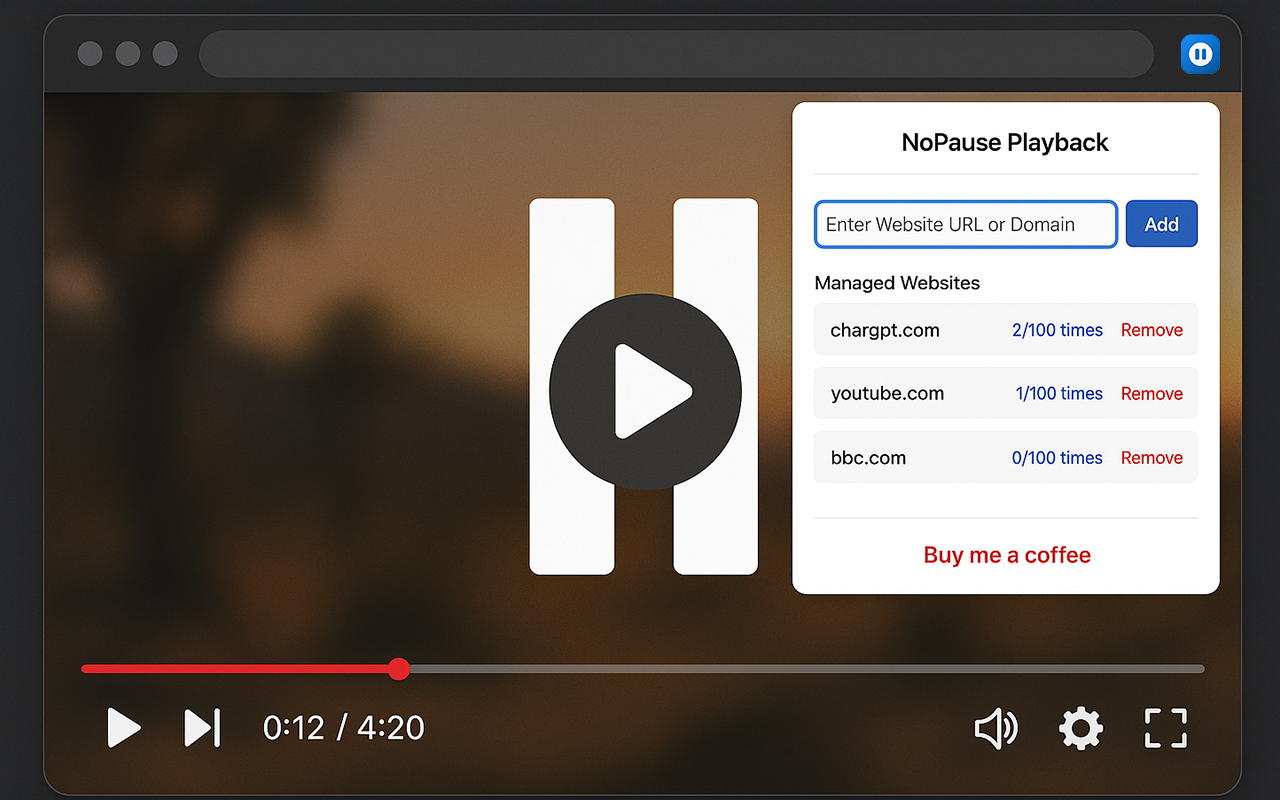
这款工具专为防止网页视频在各种情况下自动暂停而设计,特别适合需要后台连续播放媒体的用户进行多任务操作。它能有效应对切换标签页、最小化窗口、鼠标离开页面、画中画模式、窗口失焦、多屏显示,以及网站通过JavaScript事件(如blur、visibilitychange)或定时器检测引发的暂停。
从企业开发者和 API 用户的实际关切出发,拆解 UltraFast 速度上限数据背后的适用范围、未公布信息和端到端延迟限制,帮助读者判断是否值得纳入技术规划。
一个被广泛依赖的生产力工具突然下架,Chrome 的安全提示让用户误以为扩展变恶意软件,但真实原因是版权争议——这暴露了平台审核与用户信任之间的脆弱链条。文章区分开发者陈述、Google 机制与用户实际影响,说清什么能确认、什么还在等结果。
以 Linux 开发者最直接的追问切入——官方桌面预览版比已经能用的 Codex CLI 多了什么、代价是什么。核心判断是:这一轮的增量是把账号、项目、代码任务和本地文件权限收进一个图形化统一入口,但支持面被限定在五个发行版版本和两种包格式,且线索中流传的“支持远程控制”缺少官方确认。
从已被利用的 WinSock 本地提权零日切入,说清攻击路径与实际风险边界,再以系统管理员关注的部署优先级为线索,解释为何已利用的 7.0 本地漏洞通常先于未见利用的 9.8 远程漏洞,并明确 398 数字来源与 CVSS 分数的实际意义。
独立 Signal 资讯站 AboutSignal 在 2026 年 8 月 7 日的一篇报道里说,它从 Signal 的源码中翻出了一组名为 Signal Login 的引用,指向一个可选的注册路径:不用手机号,改为支付一次性费用。该站同时写明,价格尚未确定,也不是订阅制,并声明自己并非 Signal 官方网站。 对长期抱怨"隐私工具却要交手机号"的用户来
上周三项独立研究都绕过了 Passkey 保护,但攻击的是日志、云同步和端点会话控制这些实现层环节,签名算法本身没被动摇;正因为 Microsoft 从 2026 年 9 月起把大量短信 MFA 用户推向 Passkey,迁移团队现在需要分清「抗远程钓鱼」和「端点失陷后仍可信」是两件事。
115网盘仅提前4分钟宣布,从8月9日0时起暂停API开放平台且恢复时间未定。第三方播放器、NAS挂载和自动化脚本可能中断,但这不等于网盘全面停服。
WordPress 7.0.3 修复 CVE-2026-64638。攻击链需要已登录管理员访问恶意页面,却可能从登录页 XSS 一路升级到应用程序密码泄露与 PHP 代码执行。